Quản trị hệ thống: Cách thực hiện đặt lại mật khẩu Active Directory mà không làm khóa tài khoản người dùng
Đặt lại mật khẩu là một trong những nhiệm vụ phổ biến nhất trong quản trị IT, nhưng vẫn tạo ra rủi ro không đáng có khi được xử lý qua loa. Một thao tác đặt lại vội vàng có thể khiến nhân viên bị khóa tài khoản, gián đoạn công việc hoặc làm lộ thông tin đăng nhập cho sai người. Một quy trình cẩn thận giúp hệ thống tiếp tục hoạt động đồng thời bảo vệ tài khoản khỏi truy cập trái phép.
Vì sao đặt lại mật khẩu cần một quy trình được kiểm soát
Đặt lại mật khẩu là một hành động có đặc quyền. Thao tác này có thể bỏ qua biện pháp bảo vệ hiện tại của người dùng nếu việc xác minh danh tính yếu, đồng thời có thể kích hoạt khóa tài khoản nếu thông tin đăng nhập cũ vẫn còn được lưu trong bộ nhớ đệm trên thiết bị. Mục tiêu không chỉ là khôi phục quyền truy cập nhanh chóng. Mục tiêu là khôi phục quyền truy cập cho đúng người, với mức gián đoạn nhỏ nhất có thể và có ghi chép rõ ràng về những gì đã xảy ra.
Trong môi trường điển hình, quy trình bao gồm Active Directory, một thiết bị, đôi khi là VPN hoặc dịch vụ đám mây, và chính hành vi của người dùng. Mỗi điểm chuyển giao đều là nơi có thể xảy ra sai sót. Một quy trình công việc có thể lặp lại sẽ giảm số điểm này và giúp trung tâm dịch vụ có cách phản hồi nhất quán.
Trước khi bạn thao tác trên tài khoản
Xác minh người yêu cầu
Xác nhận danh tính của người đó qua kênh đáng tin cậy. Hãy dùng số điện thoại đã biết, kiểm tra trực tiếp hoặc cổng hỗ trợ đã được xác thực hiện có, thay vì chỉ dựa vào thông tin cung cấp trong yêu cầu. Hãy yêu cầu tên người dùng, phòng ban và quản lý trực tiếp nếu quy trình của bạn yêu cầu. Tuyệt đối không chấp nhận mật khẩu, mã dùng một lần hoặc câu trả lời bảo mật làm bằng chứng danh tính.
Kiểm tra trạng thái tài khoản
Xem trạng thái tài khoản, trạng thái khóa, thành viên nhóm và các sự kiện đăng nhập gần đây. Một tài khoản bị khóa, tài khoản bị vô hiệu hóa và mật khẩu hết hạn có thể trông giống nhau với người dùng nhưng đòi hỏi các hành động khác nhau. Ghi lại bộ điều khiển domain liên quan và việc tài khoản có được sao chép giữa các site hay không. Bối cảnh này giúp bạn chọn đúng công cụ và tránh thay đổi nhầm đối tượng.
Chọn phương pháp đặt lại an toàn
Hãy dùng công cụ quản trị được phê duyệt, cổng tự phục vụ được hỗ trợ hoặc nhà cung cấp danh tính tiêu chuẩn của tổ chức. Tránh các đoạn lệnh hoặc l���nh được sao chép từ nguồn không đáng tin. Nếu dùng đoạn lệnh, hãy kiểm tra nội dung, chạy trong ngữ cảnh được kiểm soát và đảm bảo đoạn lệnh chỉ ghi vào các trường bạn dự định thay đổi.
Cách thực hiện đặt lại mật khẩu Active Directory mà không làm khóa tài khoản người dùng
Thứ tự an toàn nhất là bảo vệ danh tính trước, cập nhật thư mục danh sách (directory) sau, và xóa thông tin đăng nhập cũ ở bước cuối. Hãy làm theo các bước theo đúng thứ tự:
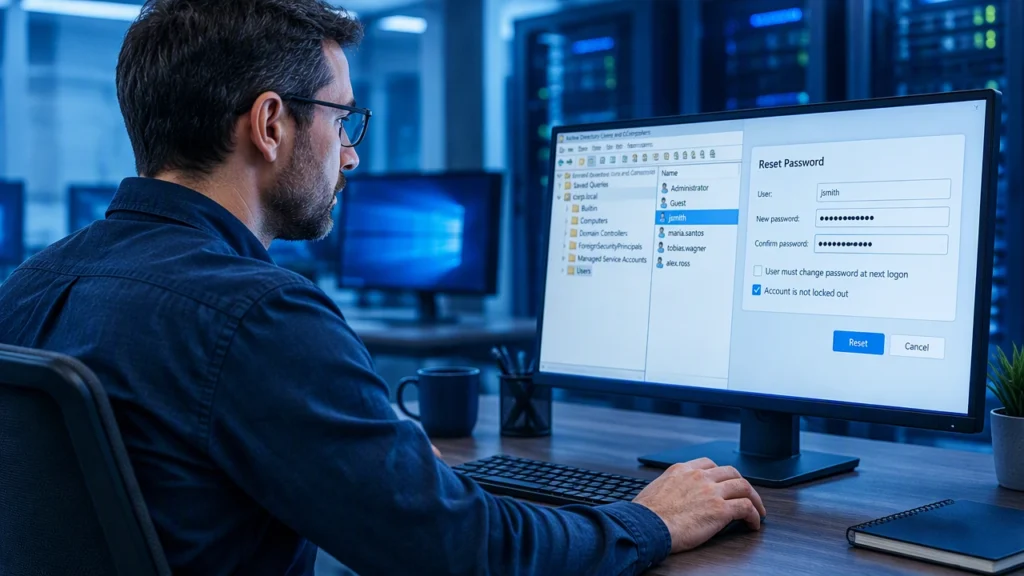
- Xác nhận tài khoản mục tiêu. Đối chiếu tên người dùng với người yêu cầu đã được xác minh và kiểm tra xem tài khoản có nằm trong đơn vị tổ chức (organizational unit) mong đợi hay không.
- Đặt lại mật khẩu trong Active Directory. Đặt một mật khẩu tạm đáp ứng chính sách độ phức tạp của bạn, hoặc tạo mật khẩu dùng một lần qua cổng được phê duyệt. Không dùng lại mật khẩu trước đó hoặc mẫu dự đoán được.
- Bắt buộc người dùng đổi mật khẩu ở lần đăng nhập tiếp theo. Cách này giúp giữ giá trị tạm trong thời gian ngắn và để người dùng tự làm chủ thông tin đăng nhập cuối cùng.
- Xóa thông tin đăng nhập trong bộ nhớ đệm khi phù hợp. Trên thiết bị Windows bị ảnh hưởng, xóa thông tin đăng nhập cũ khỏi Credential Manager và đăng xuất khỏi các phiên đã lưu trong bộ nhớ đệm. Với khách hàng di động hoặc VPN, yêu cầu người dùng quên mạng hoặc thông tin đăng nhập ứng dụng đã lưu.
- Mở khóa tài khoản nếu cần. Nếu tài khoản bị khóa, hãy xác minh lý do trước khi mở khóa. Các lần thử thất bại lặp lại có thể cho thấy mật khẩu cũ còn lưu trên thiết bị, macro sai hoặc một cuộc tấn công đang diễn ra.
- Yêu cầu người dùng đổi mật khẩu ở mọi nơi. Bao gồm ứng dụng email, truy cập từ xa, ứng dụng dùng chung và bất kỳ hệ thống nào lưu mật khẩu cũ. Hãy đổi trước trên thiết bị chính, sau đó kết nối lại các dịch vụ khác.
- Theo dõi sự kiện đăng nhập và khóa tài khoản. Theo dõi khả năng khóa lại trong vài phút đầu. Nếu điều đó xảy ra, hãy tìm nguồn gốc thay vì liên tục mở khóa tài khoản.
Hãy giữ giao tiếp ngắn gọn. Cho người dùng biết điều gì sẽ xảy ra, khi nào và họ phải làm gì tiếp theo. Tuyệt đối không gửi mật khẩu tạm qua tin nhắn không được mã hóa hoặc để mật khẩu này trên phiếu hỗ trợ dùng chung.
Ngăn khóa tài khoản trong quá trình đặt lại
Tình trạng khóa tài khoản thường xuất hiện khi thông tin đăng nhập cũ vẫn được sử dụng sau khi mật khẩu trong thư mục danh sách thay đổi. Các nguồn phổ biến bao gồm mật khẩu đã lưu trong Outlook, Teams, ổ đĩa được gán, tác vụ lên lịch, dịch vụ, email di động, cấu hình VPN và đoạn lệnh. Trước khi đặt lại, hãy hỏi tài khoản được dùng ở đâu. Sau khi đặt lại, hãy xóa hoặc cập nhật các nguồn này trong cùng phiên khi có thể.
Cũng hãy kiểm tra chính sách khóa tài khoản. Hiểu ngưỡng, cửa sổ quan sát và thời gian khóa để diễn giải sự kiện đúng cách. Nếu ngưỡng thấp, một vài lần thử lại với mật khẩu cũ có thể nhanh chóng khóa tài khoản. Nếu người dùng ở môi trường lai (hybrid), hãy dành thời gian cho đồng bộ và tránh đổi mật khẩu nhiều lần khi quá trình sao chép đang diễn ra.
Khi tình trạng khóa lặp lại, hãy lần theo sự kiện về nguồn gốc của nó. Xem nhật ký sự kiện của bộ điều khiển domain để tìm nguồn khóa và xác định máy trạm hoặc dịch vụ đã gửi các lần thử thất bại. Hãy khắc phục nguồn, sau đó mở khóa tài khoản. Việc mở khóa mà không sửa nguyên nhân chỉ làm gián đoạn lặp lại.
Bảo vệ tài khoản sau khi đặt lại
Hãy dùng mật khẩu tạm duy nhất, ngẫu nhiên và không bao giờ chia sẻ trước. Yêu cầu người dùng đặt mật khẩu cuối cùng từ thiết bị đáng tin cậy. Xác nhận rằng xác thực đa yếu tố (MFA) vẫn hoạt động và các phương thức khôi phục vẫn được cập nhật. Nếu việc đặt lại diễn ra sau nghi ngờ bị xâm phạm, hãy xem xét các lần đăng nhập gần đây, quyền được ủy quyền, quy tắc hộp thư và ứng dụng đã kết nối.
Ghi lại hành động trong phiếu hỗ trợ: ai đã xác minh người yêu cầu, tài khoản nào đã bị thay đổi, khi nào mật khẩu được đặt lại, tài khoản có được mở khóa hay không, và những thiết bị nào đã được cập nhật. Ghi chép này hỗ trợ kiểm toán và giúp quản trị viên tiếp theo tránh làm lại công việc.
Giảm thiểu gián đoạn dịch vụ
Hãy lên kế hoạch đặt lại vào thời điểm yên tĩnh để người dùng hoàn thành thay đổi mà không bị áp lực thời gian. Cung cấp phương án dự phòng rõ ràng nếu người dùng không thể đăng nhập, chẳng hạn như kênh hỗ trợ đã xác minh hoặc kiểm tra danh tính trực tiếp. Gi giữ một danh sách kiểm tra ngắn tại trung tâm dịch vụ để mọi kỹ thuật viên tuân theo cùng thứ tự.
Với các tài khoản có ảnh hưởng lớn, hãy phối hợp với chủ sở hữu ứng dụng và xác nhận rằng tài khoản dịch vụ không bị đưa vào nhầm. Hãy kiểm tra quy trình đặt lại bằng tài khoản không phải môi trường sản xuất khi bạn thay đổi công cụ hoặc chính sách. Các buổi tập luyện nhỏ sẽ lộ ra các bước còn thiếu trước khi chúng ảnh hưởng đến môi trường sản xuất.
Một tiêu chuẩn thực tế cho mọi lần đặt lại
Hãy coi mọi lần đặt lại mật khẩu là một hoạt động bảo mật có mục tiêu dịch vụ. Xác minh danh tính, hiểu trạng thái tài khoản, dùng công cụ được phê duyệt, xóa thông tin đăng nhập cũ và theo dõi tình trạng khóa lại ngay lập tức. Ghi lại kết quả và hoàn tất tương tác với người dùng.
Khi quy trình trở thành việc thường xuyên, các nhóm làm việc nhanh hơn với ít bất ngờ hơn. Người dùng lấy lại quyền truy cập, tài khoản được bảo vệ, và tổ chức tránh được các gián đoạn dây chuyền do khóa tài khoản lặp lại, chuyển giao混乱 và thay đổi không được theo dõi.